وكالة الأمن القومي الأمريكية وCISA تصدران أسئلة عملية لتقييم جاهزية الموردين للتشفير ما بعد الكمومي
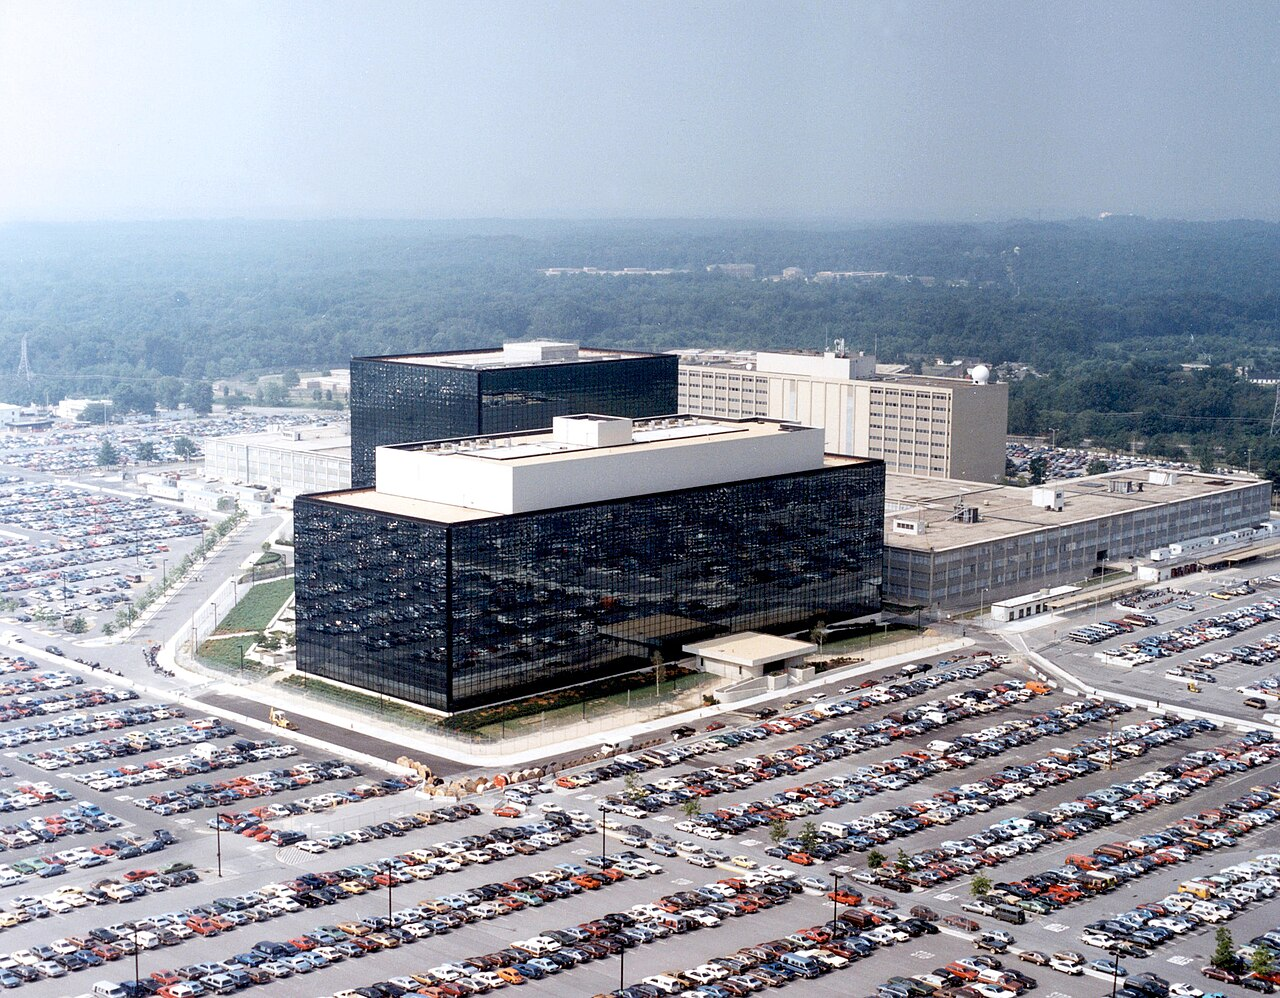
أصدرت وكالة الأمن القومي الأمريكية (NSA) بالاشتراك مع وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) والمركز الأسترالي للأمن السيبراني التابع لمديرية الإشارات الأسترالية، في 4 نوفمبر 2026، وثيقة إرشادية بعنوان "أسئلة ما بعد الكم التي تسألها لمورديك: تقييم جاهزية الأطراف الخارجية للتشفير ما بعد الكمومي"، تقدم مجموعة أسئلة محايدة تجاه الموردين تساعد المنظمات على قياس مدى استعداد مورديها للانتقال إلى التشفير المقاوم للحوسبة الكمومية.
تنطلق الوثيقة من أن انتقال أي منظمة إلى التشفير ما بعد الكمومي (PQC) يعتمد على جاهزية مورديها وشفافيتهم وخارطة طريقهم، لا على جهودها الداخلية وحدها. وتنظم الأسئلة وفق خمس مراحل للانتقال: حصر الاعتمادات التشفيرية وتحديد مواضعها، وتقييم الخطر على كل نظام، وترتيب الأنظمة حسب الأولوية، وتطبيق خوارزميات التشفير ما بعد الكمومي، ثم التواصل مع الموردين وتوعية أصحاب المصلحة. وتوصي الوكالات باستخدام هذه الأسئلة أثناء المشتريات وتجديد العقود وعمليات التأكيد الدورية على الموردين، لتجنب اكتشاف متأخر بأن منتجا أو خدمة لا يمكنها دعم التشفير الجديد ضمن الأطر الزمنية المطلوبة.
تستهدف الوثيقة المنظمات التي تعتمد على موردين خارجيين أو خدمات مدارة أو خدمات سحابية، وتهدف إلى الكشف عن مدى فهم المورد للمخاطر الكمومية، وشفافيته بشأن تطبيقاته التشفيرية، ودعمه لانتقال مبكر ومنظم. كما نشرت الوكالات قائمة مرجعية مختصرة بالأسئلة بصيغة PDF للاستخدام السريع.
تكتسب هذه الإرشادات أهمية خاصة في المنطقة العربية حيث تعتمد أغلب الجهات الحكومية والمالية على موردين دوليين في أنظمتها الأساسية وخدماتها السحابية، ما يجعل جاهزيتها الكمومية مرتبطة مباشرة بجاهزية هؤلاء الموردين. وتوفر الأسئلة أداة عملية يمكن إدراجها في كراسات الشروط والمواصفات وعقود التجديد دون الحاجة إلى استثمارات تقنية فورية، في انتظار اكتمال الأطر الوطنية للانتقال إلى التشفير ما بعد الكمومي.